Platform · Governance & Permissions
Everyone can use AI. And everything stays under control.
With SCALAN, you roll out AI agents across the whole company without losing track. Every agent is checked against your policies before it goes live, budgets keep costs in check, and roles define who decides what.
Nachweise
Sicherheit mit Nachweisen. Klar dokumentiert.
Du erhältst einen Auftragsverarbeitungsvertrag mit dokumentierten Schutzmaßnahmen. Für den Betrieb nutzen wir die zertifizierte und nach BSI C5 testierte Cloud-Infrastruktur von AWS in Frankfurt.
Datenschutz vertraglich geregelt
Der Auftragsverarbeitungs-vertrag enthält unsere Schutzmaßnahmen und die Liste der eingesetzten Dienstleister.
Zertifizierte Infrastruktur
Die genutzte AWS-Infrastruktur ist nach ISO/IEC 27001, 27017 und 27018 zertifiziert.
Geprüfte Cloud-Sicherheit
AWS weist seine Sicherheitsmaßnahmen durch ein Testat nach dem BSI-Kriterienkatalog C5 nach.
Transparenz im Kundenkontakt
Deine Agenten geben sich als KI zu erkennen. So wissen Kunden und Geschäftspartner, mit wem sie kommunizieren.
Der Weg deiner Daten
Vom Eingang bis zum Ergebnis. Sicherheit bei jedem Schritt.
So schützt SCALAN die Daten, mit denen dein KI-Agent arbeitet: bei der Übertragung, der Speicherung und der Ausführung.
- 01 · Eingang
Sicher übertragen.
Daten aus E-Mails, Dokumenten und angebundenen Systemen werden verschlüsselt an SCALAN übertragen.
- 02 · Speichern
Verschlüsselt in Frankfurt.
Deine Daten liegen verschlüsselt in Frankfurt und sind von den Daten anderer Kunden getrennt.
- 03 · Verarbeiten
Du bestimmst den Verarbeitungsort.
Deine IT kann die KI-Verarbeitung auf die EU beschränken. Deine Daten werden nicht zum Training der Modelle genutzt.
- 04 · Handeln
Du legst die Grenzen fest.
Deine IT gibt jede Aktion gezielt frei. Ein Agent kann zum Beispiel E-Mails lesen und Entwürfe erstellen, ohne sie senden oder löschen zu dürfen.
- 05 · Belegen
Nachvollziehbar dokumentiert.
Du kannst jeden Schritt prüfen und die Aufbewahrungsfristen festlegen. Danach werden Inhalte schrittweise auf Eckdaten reduziert.
Maßnahmen
So schützen wir deine Daten. Auf einen Blick.
Die wichtigsten Schutzmaßnahmen im Überblick. Die vollständigen technischen und organisatorischen Maßnahmen findest du in Anlage 2 zum AVV.
Infrastruktur
- Plattformbetrieb in Frankfurt
- Datenbank vor öffentlichem Zugriff geschützt
- Verschlüsselte Backups für den Notfall
Daten
- Verschlüsselung bei Übertragung und Speicherung
- Zugangsdaten zu deinen Systemen zusätzlich verschlüsselt
- Daten verschiedener Kunden strikt getrennt
KI-Modelle
- Freie Auswahl aus Claude, GPT, Gemini und Mistral
- Verarbeitung auf die EU beschränkbar
- Kein Modelltraining mit deinen Daten
KI-Agenten
- Jede erlaubte Aktion einzeln festgelegen
- Schutzmaßnahmen gegen manipulierte Inhalte (Prompt injection)
- Abrufwerkzeuge für interne Netzadressen gesperrt
Zugriff
- Zwei-Faktor-Anmeldung und Single Sign-On
- Rollen und Rechte je Person
- Technische Zugänge befristet und widerrufbar
Nachvollziehbarkeit
- Änderungen 365 Tage nachvollziehbar dokumentiert
- Schritte und Ergebnisse jedes Vorgangs einsehbar
- Aufbewahrung nach deinen Vorgaben
Betrieb und Notfall
- Firewall und tägliche Schwachstellenprüfung
- Automatische Alarmierung bei Auffälligkeiten
- Wiederherstellung regelmäßig getestet
Organisation
- Geschäftsführung verantwortet Informationssicherheit
- Vertraulichkeit und jährliche Schulungen
- Regelmäßige Prüfung der Dienstleister
Kontrolle in der Praxis
Deine IT setzt den Rahmen. Direkt in SCALAN.
Lege fest, wo KI arbeitet, welche Aktionen erlaubt sind und wie lange Daten erhalten bleiben. Die folgenden Ansichten zeigen die Einstellungen in der Plattform.
1 von 4
EU-Verarbeitung zentral festlegen
- 1Deine IT beschränkt die KI-Verarbeitung für das gesamte Unternehmen auf die EU. Modelle ohne EU-Zugang bleiben gesperrt.
- 2Der Verarbeitungsort ist bei jedem Modell sichtbar.

2 von 4
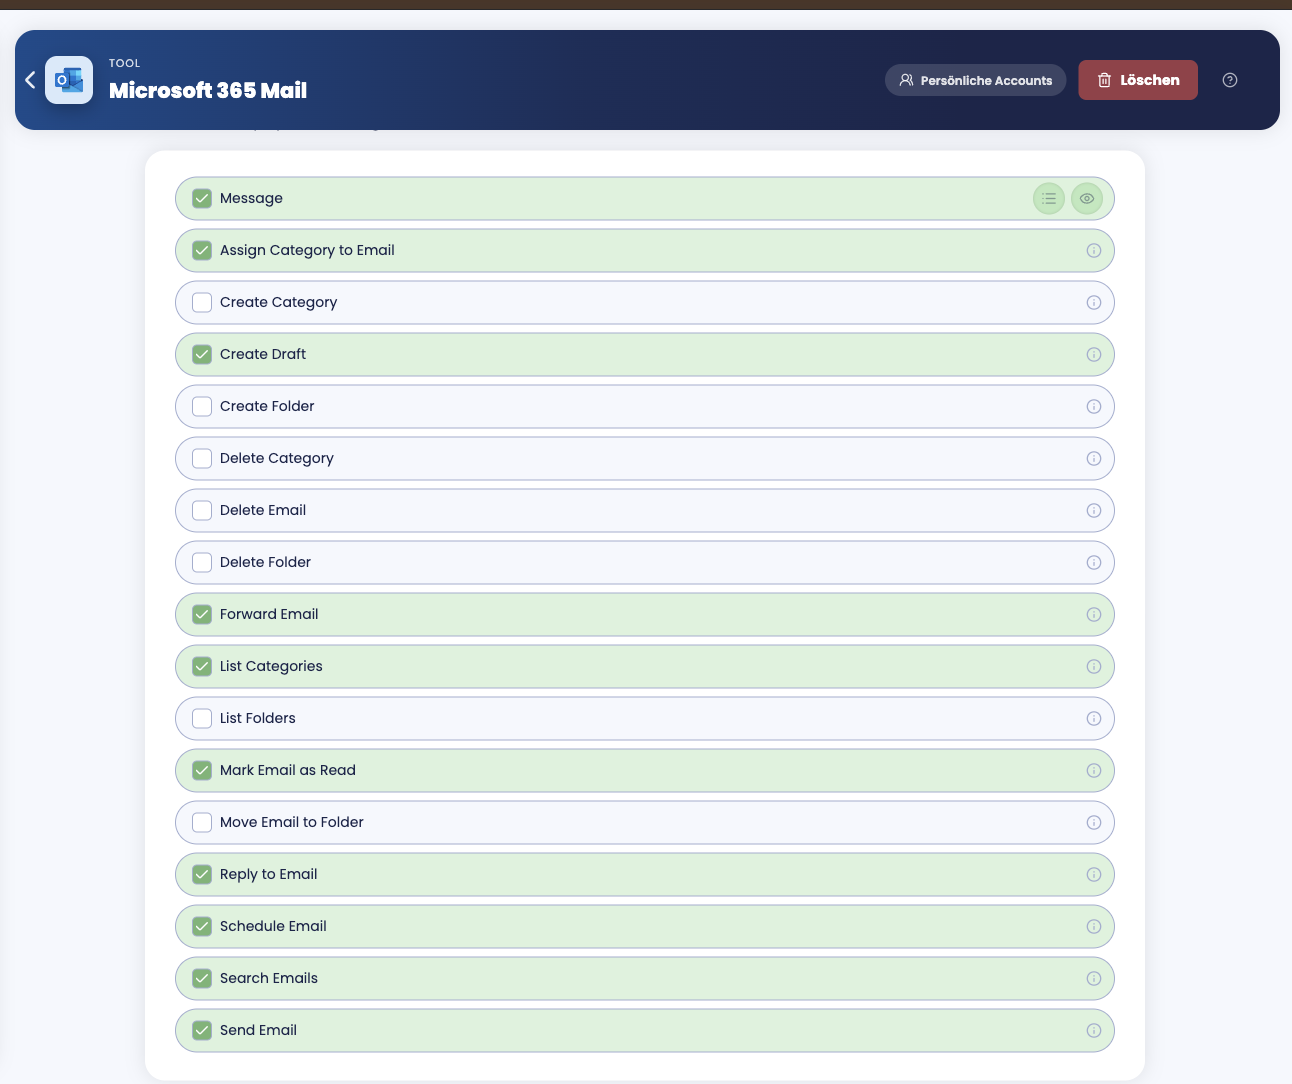
Berechtigungen bis zur einzelnen Aktion
- 1Deine IT legt fest, was ein Agent in einem System tun darf, zum Beispiel E-Mails lesen oder Entwürfe erstellen.
- 2Nicht freigegebene Aktionen stehen dem Agenten technisch nicht zur Verfügung.
3 von 4
Entscheidungen und Aktionen nachvollziehen
- 1Du siehst, wann ein Vorgang lief, wer ihn gestartet hat und über welchen Kanal.
- 2Das Protokoll zeigt die Schritte, die eingesetzten Werkzeuge und die dokumentierten Begründungen.

4 von 4
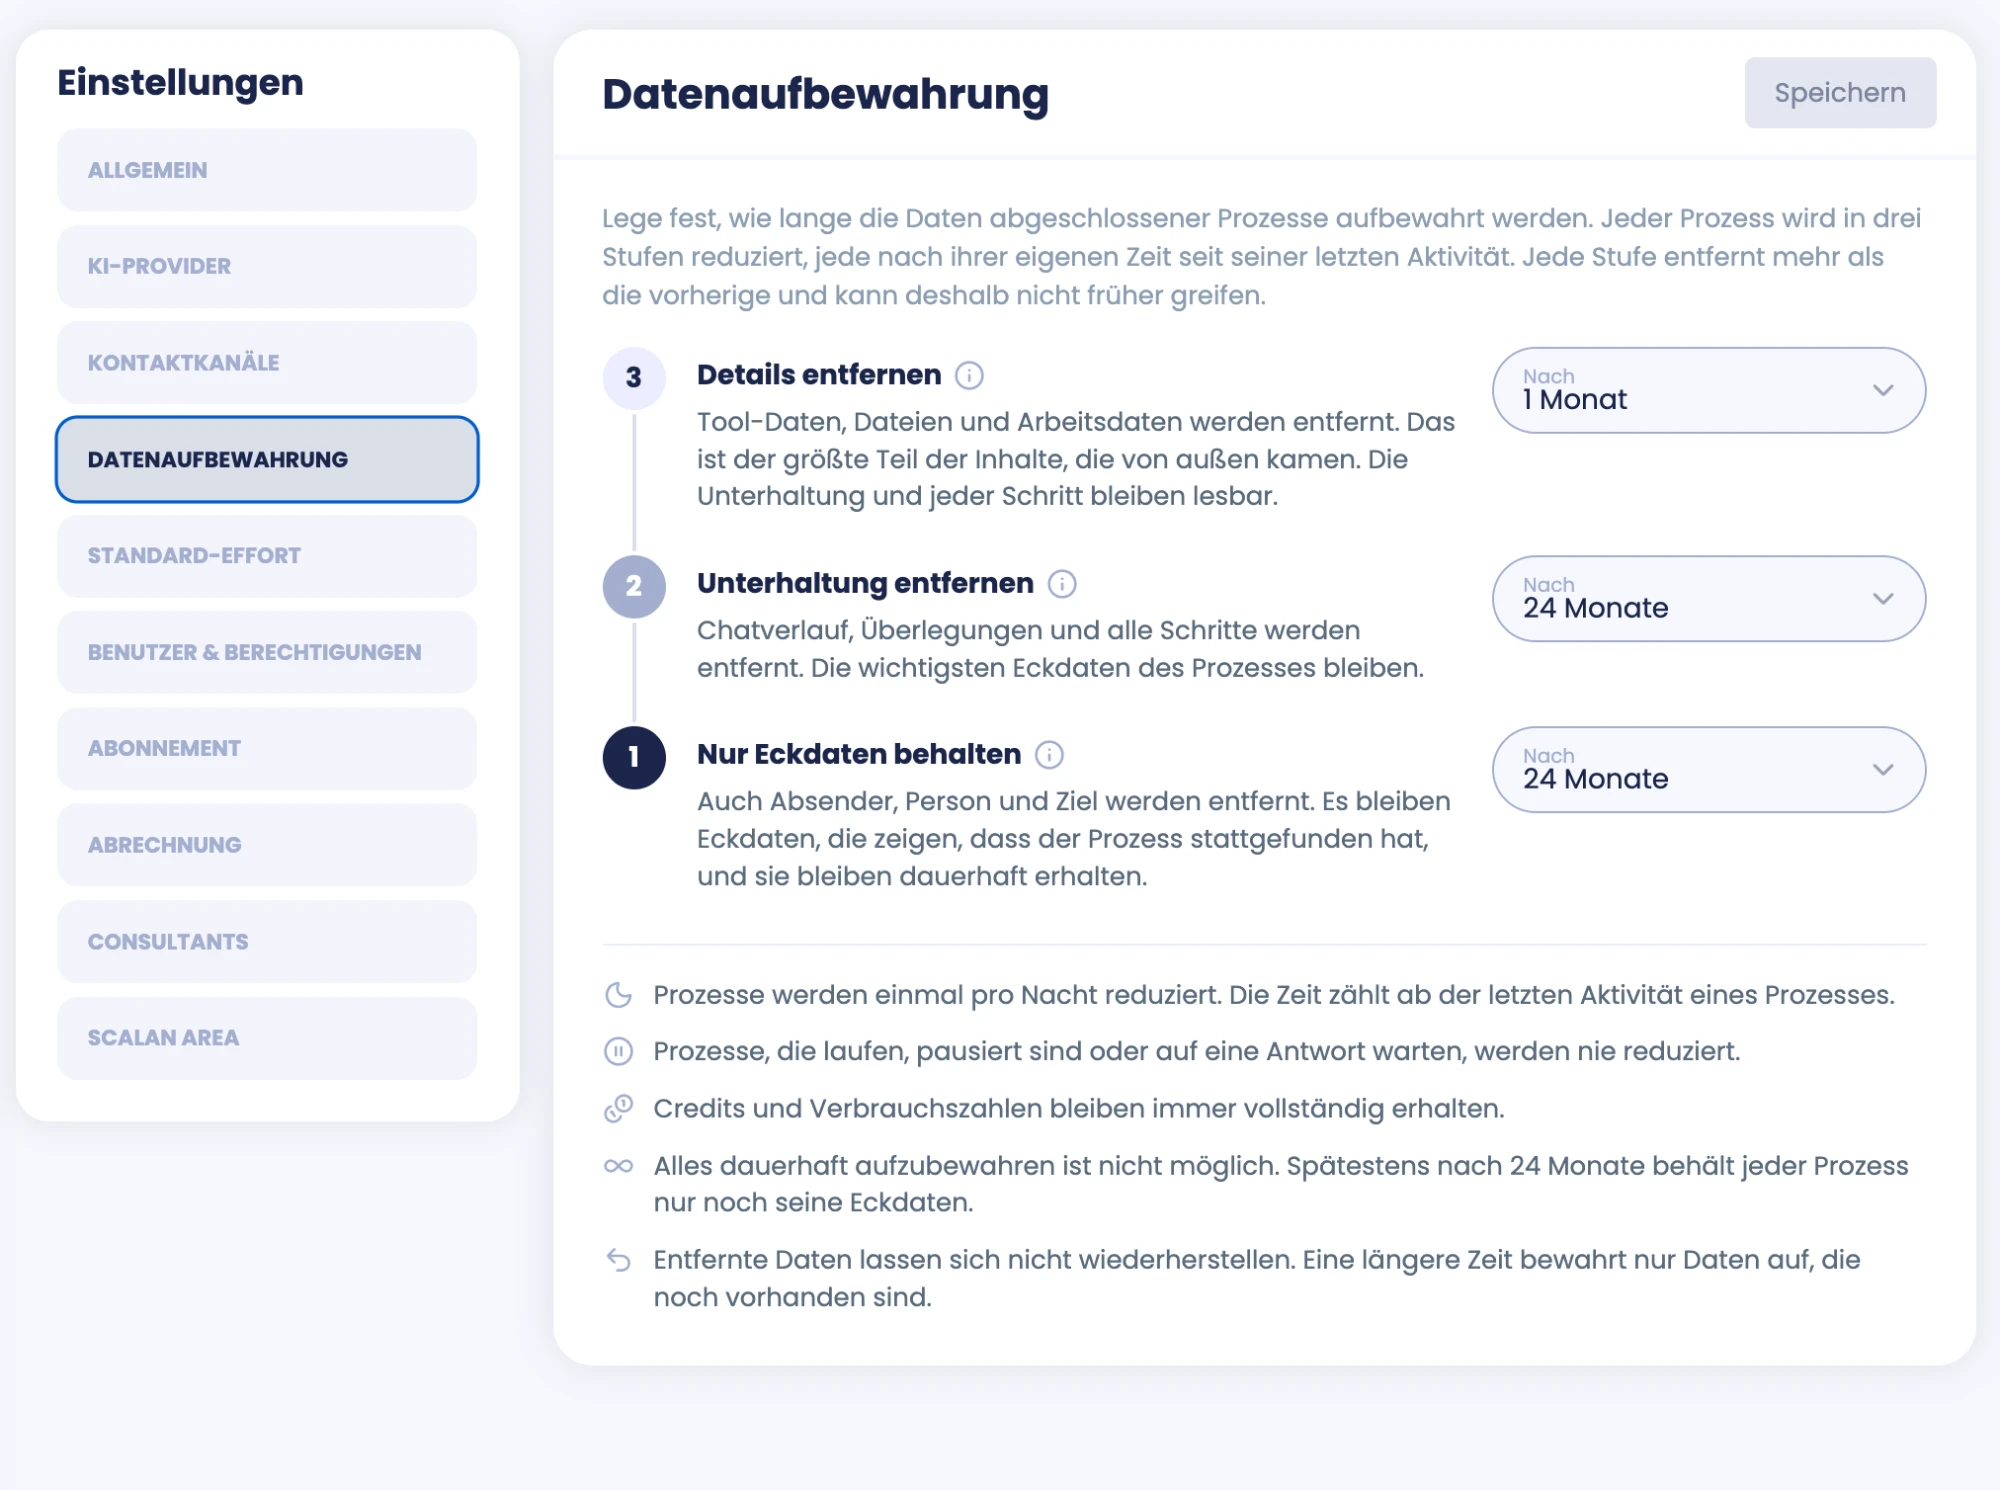
Aufbewahrung passend zu deinen Vorgaben
- 1Du legst fest, wann abgeschlossene Vorgänge in drei Stufen auf ihre Eckdaten reduziert werden.
- 2Spätestens nach 24 Monaten sind nur noch die Eckdaten des Vorgangs gespeichert.
Im Detail
Antworten für deine IT. Details zum Datenschutz.
Hier findest du die technischen und organisatorischen Details für die interne Prüfung und Freigabe.
Datenhaltung
Speicherung, Verschlüsselung und Absicherung.
SCALAN betreibt Anwendung, Datenbank und Dateien in Frankfurt. Auch die regulären Sicherungen liegen dort.
Die Datenbank ist vom öffentlichen Netz abgeschirmt und auf mehrere Rechenzentren verteilt. Bei Ausfall eines Standorts übernimmt ein weiterer.
Eine zusätzliche, verschlüsselte Kopie der Sicherungen der letzten sieben Tage liegt bereit. Sie ermöglicht die Wiederherstellung bei einem Ausfall.
Daten werden bei der Übertragung mit TLS 1.3 oder 1.2 und bei der Speicherung mit AES-256 verschlüsselt. Zugangsdaten zu deinen Systemen sind zusätzlich mit AES-256-GCM geschützt.
KI-Modelle
Modellwahl und Verarbeitungsort.
Claude wird über Amazon Bedrock bereitgestellt, GPT über Microsoft Azure, Gemini über Google Vertex AI und Mistral über dessen EU-Dienst. Für diese Modelle stehen EU-Zugänge zur Verfügung.
Deine IT kann unternehmensweit festlegen, dass KI-Modelle ausschließlich in der EU verarbeiten. Ist kein EU-Zugang verfügbar, wird die Anfrage abgelehnt. Einzelne Anbieter lassen sich vollständig deaktivieren.
Deine Daten werden nicht zum Training von KI-Modellen verwendet. Das ist im AVV auch für unsere Dienstleister ausgeschlossen.
Zur Fehleranalyse speichern wir Modellanfragen höchstens sieben Tage. Deine IT kann diese Speicherung für deine Organisation abschalten.
Zugriff
Anmeldung, Berechtigungen und Support.
Die Anmeldung erfolgt über Auth0 mit Zwei-Faktor-Authentifizierung. SCALAN speichert keine Passwörter. Im Enterprise-Paket ist Single Sign-On über Entra ID, Google Workspace, Okta oder SAML 2.0 möglich.
API- und MCP-Schlüssel werden nur als nicht rückrechenbarer Hash gespeichert. Der MCP-Zugriff ist standardmäßig deaktiviert. MCP-Schlüssel gelten höchstens 90 Tage und lassen sich jederzeit widerrufen.
Im Regelbetrieb greifen wir nicht auf deine Inhalte zu. Supportzugriffe erfolgen auf deine Weisung, für einen festgelegten Zweck und Zeitraum. Eine Einladung kannst du selbst wieder entziehen.
Wir dokumentieren jeden Zugriff durch SCALAN mit Anlass, Person und Zeitraum. In Ausnahmefällen ist ein Zugriff zur Behebung von Störungen oder Sicherheitsvorfällen nötig. Darüber informieren wir dich.
KI-Agenten
Klare Grenzen für selbstständiges Handeln.
Deine IT weist jedem Agenten die erlaubten Werkzeuge und Aktionen zu. Nicht freigegebene Funktionen stehen ihm technisch nicht zur Verfügung.
E-Mails, Webseiten und Dokumente werden als externe, nicht vertrauenswürdige Inhalte gekennzeichnet. Das Modell erhält die Vorgabe, darin enthaltenen Anweisungen nicht zu folgen (sog. Prompt Injections).
Werkzeuge zum Abruf von Webadressen können keine internen oder privaten Netze erreichen. Budgets begrenzen den Verbrauch je Vorgang.
Änderungen lassen sich zunächst im Entwurf prüfen und testen. Erst durch die Veröffentlichung werden sie für den laufenden Betrieb übernommen.
Protokoll und Aufbewahrung
Vorgänge prüfen und Speicherfristen steuern.
Änderungen an Nutzern, Rollen, Schlüsseln, Systemzugängen und Sicherheitseinstellungen werden 365 Tage dokumentiert. Das Protokoll erfasst auch Veröffentlichungen und abgelehnte Versuche und lässt sich als CSV exportieren.
Schritte, Werkzeugaufrufe und Ergebnisse bleiben nachvollziehbar. Du wählst die Aufbewahrungsfrist zwischen sieben Tagen und 24 Monaten. Danach bleiben nur Eckdaten.
Einzelne Vorgänge kannst du jederzeit selbst löschen. Sicherungskopien laufen nach spätestens 30 Tagen ab.
Belege und Geschäftsbriefe können deine Agenten in deinen bestehenden Systemen ablegen, zum Beispiel in SharePoint.
Betrieb und Notfall
Angriffe erkennen und den Betrieb wiederherstellen.
Eine Web Application Firewall schützt vor gängigen Angriffen und begrenzt Anfragen. Jede Nacht prüfen wir auf bekannte Schwachstellen.
Fehler lösen automatisch einen Alarm aus. AWS GuardDuty überwacht verdächtige Aktivitäten in der Cloud-Infrastruktur, im Netz und an der Datenbank.
Tägliche Backups ermöglichen die Wiederherstellung innerhalb der letzten 30 Tage. Für schwere Störungen sind bis zu acht Stunden Wiederherstellungszeit und höchstens fünf Minuten Datenverlust vorgesehen. Bei einem Ausfall der Region Frankfurt erfolgt die Wiederherstellung aus Irland innerhalb von drei Tagen.
Bei einer Datenschutzverletzung informieren wir dich innerhalb von 24 Stunden. Dauert ein Ausfall länger als eine Stunde, benachrichtigen wir dich per E-Mail.
Dienstleister
Transparenz über unsere Dienstleister. Aufgabe und Standort im Überblick.
Die vollständige Liste ist Anlage 3 zum AVV. Über neue Unterauftragsverarbeiter informieren wir deine Administratoren mindestens 30 Tage im Voraus.
Bei einem Ausfall nutzt SCALAN zunächst einen anderen EU-Zugang. Ist keiner verfügbar, kann die Anfrage beim Modellanbieter in den USA verarbeitet werden. Mit „nur EU“ ist dieser Ausweichweg gesperrt.
Vollständige Liste mit Rechtsgrundlagen →Unterlagen
Die Unterlagen für deine Freigabe. Wir unterstützen dich bei der Prüfung.
AVV und dokumentierte Schutzmaßnahmen sind Teil jedes Vertrags. Weitere Unterlagen erhältst du auf Anfrage.
Auftragsverarbeitungsvertrag
Mit unseren Schutzmaßnahmen und der Liste der eingesetzten Dienstleister als Anlagen.
Anfordern →Sicherheitsübersicht
Die wichtigsten Sicherheitsinformationen für IT, Datenschutz und Geschäftsführung auf drei Seiten.
Anfordern →Unterauftragsverarbeiter
Alle eingesetzten Dienstleister mit Aufgabe, Verarbeitungsort und Grundlage der Datenübermittlung.
Zur Liste →Unterstützung bei der Prüfung
Wir beantworten deinen Sicherheitsfragebogen und stellen unsere Leitlinie zur Informationssicherheit bereit.
Fragebogen schicken →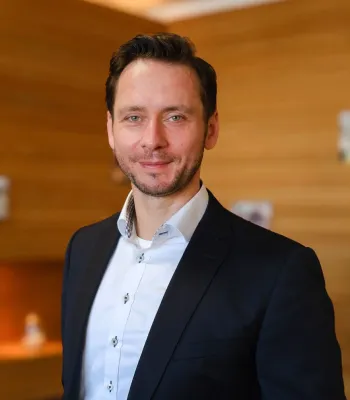
Manuel Lutz
Geschäftsführer und Informationssicherheitsbeauftragter
Informationssicherheit liegt bei SCALAN in der Verantwortung der Geschäftsführung. Für Fragen und Unterlagen erreichst du uns direkt:
- Sicherheitsfragebogen ausfüllen lassen
- Unterschriebenen AVV anfordern
- Gefundene Schwachstelle melden
Können wir die KI-Verarbeitung auf die EU beschränken?
Ja. Mit der Einstellung „nur EU“ begrenzt deine IT die KI-Verarbeitung für die gesamte Organisation auf EU-Zugänge. Ist kein EU-Zugang verfügbar, wird die Anfrage abgelehnt. Ohne diese Einstellung kann SCALAN bei einem Ausfall auf einen Zugang in den USA ausweichen. Einzelne Modellanbieter kannst du vollständig deaktivieren.
Wer bei SCALAN kann auf unsere Inhalte zugreifen?
Wir greifen nur auf die von dir freigegebenen Inhalte zu. Supportzugriffe erfolgen auf deine Weisung und sind auf den vereinbarten Zweck und Zeitraum begrenzt. Ohne Weisung greifen wir nur zu, wenn eine Störung oder ein Sicherheitsvorfall anders nicht behoben werden kann. Darüber informieren wir dich. Jeder Zugriff wird mit Anlass, Person und Zeitraum dokumentiert.
Wie schützt SCALAN Agenten vor manipulierten Inhalten?
Externe E-Mails, Webseiten und Dokumente werden als nicht vertrauenswürdige Inhalte gekennzeichnet. Das Modell wird angewiesen, darin enthaltene Anweisungen nicht zu befolgen. Zusätzlich begrenzen technische Berechtigungen die verfügbaren Aktionen. Webabrufwerkzeuge erreichen keine internen Netze. Die Empfänger von Antworten sind im Vorgang festgelegt.
Brauchen wir eine Datenschutz-Folgenabschätzung?
Das hängt vom Anwendungsfall und den verarbeiteten Daten ab. Die Entscheidung liegt bei deinem Unternehmen als Verantwortlichem. Wir unterstützen die Prüfung mit den erforderlichen Angaben zu SCALAN. Die Sicherheitsübersicht, unsere Schutzmaßnahmen und die Dienstleisterliste liefern dafür die Grundlage.
Dürfen wir SCALAN prüfen?
Ja. Für deine Prüfung stellen wir die Beschreibung unserer Schutzmaßnahmen, einen ausgefüllten Sicherheitsfragebogen und Nachweise unserer Dienstleister bereit. Falls das nicht ausreicht, ist einmal jährlich eine eigene oder beauftragte Prüfung mit 30 Tagen Vorlauf möglich. Die Einzelheiten regelt der AVV.
Wie lange bewahrt SCALAN unsere Daten auf?
Du legst die Aufbewahrungsfrist für Vorgänge zwischen sieben Tagen und 24 Monaten fest. Danach werden die Inhalte auf Eckdaten reduziert. Einzelne Vorgänge kannst du jederzeit löschen. Modellanfragen speichern wir zur Fehleranalyse höchstens sieben Tage, auf Wunsch gar nicht. Belege und Geschäftsbriefe gehören in deine bestehenden Archiv- und Geschäftssysteme.
Was passiert mit unseren Daten bei Vertragsende?
Du kannst innerhalb von 30 Tagen die Herausgabe deiner Daten in einem gängigen Format anfordern. Anschließend löschen wir sie, soweit keine gesetzlichen Aufbewahrungspflichten bestehen. Auf Wunsch bestätigen wir die Löschung in Textform. Sicherungskopien laufen nach spätestens 30 Tagen ab.
Helft ihr uns bei der Sicherheitsprüfung?
Ja. Sende deinen Sicherheitsfragebogen an support@scalan.ai. Wir beantworten deine Fragen und stellen dir auf Anfrage unsere Leitlinie zur Informationssicherheit zur Verfügung. Über dieselbe Adresse kannst du auch Schwachstellen melden.
Finde in 20 Minuten heraus, ob sich ein KI-Agent für Dich rechnet.